 آی تی گیم اخبار فناوری، تکنولوژی و بازی
پرداخت اینترنتی در ایران به بخش جداییناپذیر زندگی روزمره تبدیل شده است؛ از خرید کالا و پرداخت قبض گرفته تا خرید بازی، شارژ، بلیت و خدمات آنلاین. در مقابل، فیشینگ، درگاههای جعلی، سرقت اطلاعات کارت و کلاهبرداریهای اینترنتی نیز همچنان از تهدیدهای مهم کاربران ایرانی هستند.
نکته مهم این است که برای انجام یک پرداخت امن، صرفاً داشتن رمز پویا کافی نیست. اگر اطلاعات کارت را در یک صفحه جعلی وارد کنید، رمز یکبارمصرف نیز میتواند در همان لحظه مورد سوءاستفاده قرار بگیرد. پلیس فتا نیز تأکید کرده که با وجود رمز پویا، مجرمان همچنان از صفحات جعلی پرداخت و روشهای جدید فیشینگ استفاده میکنند.
در این راهنما، مهمترین روشهای محافظت از کارت بانکی و پرداخت اینترنتی در ایران را بررسی میکنیم.
مهمترین اطلاعات کارت بانکی که باید از آنها محافظت کنید
برای پرداخت اینترنتی معمولاً اطلاعاتی مانند موارد زیر موردنیاز است:
- شماره ۱۶ رقمی کارت
- تاریخ انقضای کارت
- CVV2
- رمز دوم یا رمز پویا
اما این اطلاعات نباید در اختیار افراد ناشناس، فروشندگان، پشتیبانیهای نامعتبر یا صفحات غیررسمی قرار بگیرد.
رمز پویا، کد پیامکی و CVV2 را برای هیچ فردی ارسال نکنید.
اگر شخصی با عنوان پشتیبانی فروشگاه، بانک، پلیس یا حتی مأمور پیگیری تراکنش از شما خواست این اطلاعات را در اختیارش قرار دهید، باید آن را یک نشانه جدی خطر در نظر بگیرید.
رمز پویا چیست و چرا به امنیت پرداخت کمک میکند؟
رمز پویا یا OTP رمزی یکبارمصرف است که برای مدت محدودی اعتبار دارد.
برخلاف رمز دوم ثابت، رمز پویا پس از مدت کوتاهی منقضی میشود و برای تراکنش بعدی باید رمز جدید دریافت شود.
این روش باعث میشود اگر رمز استفادهشده در یک تراکنش قبلی فاش شود، همان رمز معمولاً برای پرداخت بعدی قابل استفاده نباشد.
اما یک نکته بسیار مهم وجود دارد:
رمز پویا بهتنهایی جلوی فیشینگ را نمیگیرد.
اگر وارد یک درگاه جعلی شوید و شماره کارت، CVV2، تاریخ انقضا و رمز پویا را همانجا وارد کنید، مهاجم میتواند اطلاعات را در لحظه دریافت کرده و برای تراکنش دیگری استفاده کند. پلیس فتا نیز درباره همین روش هشدار داده است.
پس رمز پویا باید یکی از لایههای امنیتی شما باشد، نه تنها لایه امنیتی.
 مهمترین نکته؛ آدرس درگاه پرداخت را بررسی کنید
 مهمترین نکته؛ آدرس درگاه پرداخت را بررسی کنید
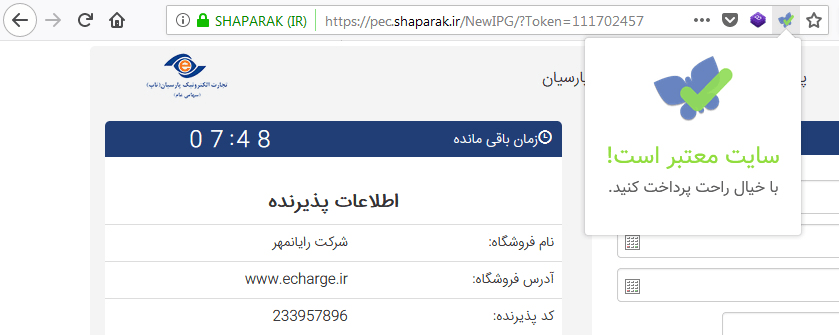
مهمترین مرحله قبل از وارد کردن اطلاعات کارت، بررسی URL است.
در ایران، درگاههای رسمی پرداخت اینترنتی تحت دامنه shaparak.ir فعالیت میکنند. بانک مرکزی نیز در توصیههای امنیتی خود تأکید کرده که آدرس درگاه معتبر باید زیر دامنهای از shaparak.ir باشد و ترکیبهای مشابه یا دامنههای دیگر نباید معتبر فرض شوند.
برای مثال ممکن است آدرس درگاه یکی از این شکلها را داشته باشد:
https://bpm.shaparak.ir
https://sep.shaparak.ir
https://pec.shaparak.ir
نکته اصلی این است که خود دامنه را دقیق بررسی کنید.
وجود کلمههایی مانند shaparak در یک آدرس بهتنهایی کافی نیست.
برای مثال:
shaparak-payment.com
یا:
shaparak.ir.example.com
را نباید با یک دامنه واقعی شاپرک اشتباه گرفت.
HTTPS بهتنهایی کافی نیست
یکی از اشتباهات رایج این است که کاربران تصور میکنند اگر کنار آدرس سایت علامت قفل وجود داشته باشد، سایت حتماً معتبر است.
HTTPS فقط ارتباط میان مرورگر و سایت را رمزنگاری میکند و بهتنهایی ثابت نمیکند که سایت متعلق به بانک یا شاپرک است.
یک سایت فیشینگ هم میتواند گواهی HTTPS داشته باشد.
بنابراین باید دو موضوع را جداگانه بررسی کنید:
HTTPS ← رمزنگاری ارتباط
دامنه صحیح ← تشخیص هویت مقصد
پلیس فتا نیز بررسی آدرس URL و استفاده از HTTPS را از نکات مهم هنگام پرداخت اینترنتی دانسته است.
 از لینک پرداخت ناشناس استفاده نکنید
 از لینک پرداخت ناشناس استفاده نکنید
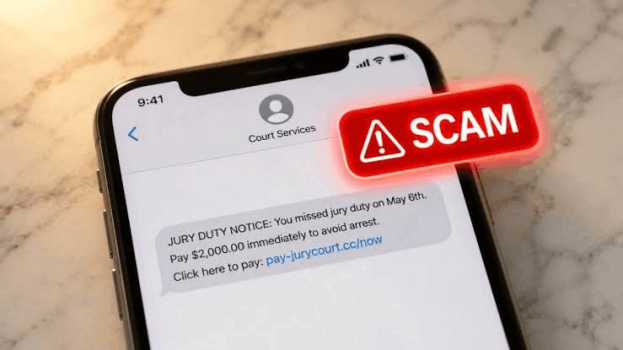
یکی از روشهای رایج فیشینگ، ارسال لینک پرداخت از طریق پیامک، شبکههای اجتماعی یا پیامرسانهاست.
برای مثال ممکن است پیامی دریافت کنید که نوشته باشد:
«سفارش شما لغو شده، برای فعالسازی مجدد پرداخت کنید.»
یا:
«برای دریافت بسته خود مبلغ کمی پرداخت کنید.»
یا:
«برنده جایزه شدهاید؛ برای دریافت جایزه هزینه ارسال را بپردازید.»
اگر لینک چنین پیامهایی شما را مستقیماً به صفحه پرداخت میبرد، قبل از هر کاری باید اعتبار آن را بررسی کنید.
پلیس فتا بارها درباره لینکهای جعلی و صفحات پرداخت مشابه درگاههای بانکی هشدار داده است.
امنترین روش این است که سایت فروشگاه یا سرویس موردنظر را خودتان باز کنید و از داخل همان سایت وارد فرایند پرداخت شوید.
چطور یک درگاه جعلی را تشخیص دهیم؟
هنگام رسیدن به صفحه پرداخت، این موارد را بررسی کنید:
۱. آدرس را بخوانید
به جای نگاه کردن سریع به نام سایت، URL را کامل بررسی کنید.
۲. دامنه را بررسی کنید
درگاه پرداخت باید روی دامنه معتبر مربوط به شبکه پرداخت قرار داشته باشد.
۳. به غلطهای املایی توجه کنید
کلاهبرداران ممکن است از دامنههایی استفاده کنند که ظاهری شبیه دامنه اصلی دارند.
تغییر یک حرف، اضافه شدن یک کلمه یا استفاده از پسوند متفاوت میتواند نشانه خطر باشد.
۴. به رفتار صفحه توجه کنید
اگر صفحه پرداخت رفتارهای عجیب دارد، اطلاعات غیرضروری میخواهد یا شما را تحت فشار قرار میدهد، پرداخت را متوقف کنید.
۵. به مبلغ تراکنش نگاه کنید
قبل از تأیید پرداخت، مطمئن شوید مبلغ نمایش دادهشده همان مبلغ موردنظر شماست.
هنگام پرداخت چه اطلاعاتی نباید وارد کنید؟
در یک پرداخت اینترنتی معمولی، صفحه پرداخت بانکی ممکن است اطلاعات کارت را درخواست کند؛ اما نباید اطلاعاتی مانند موارد زیر را در اختیار افراد یا فرمهای ناشناس قرار دهید:
- رمز اول کارت
- رمز پویا خارج از صفحه پرداخت معتبر
- رمز اینترنتبانک
- نام کاربری اینترنتبانک
- رمز عبور همراهبانک
- کدهای تأیید ورود به حساب
- کدهای پیامکی غیرمرتبط با تراکنش
اگر فردی گفت «برای بررسی پرداخت، کد پیامکی را برای من بخوانید»، این درخواست را انجام ندهید.
رمز پویا را به چه کسی بدهیم؟
به هیچکس.
رمز پویا برای وارد شدن توسط صاحب کارت در فرایند تراکنش طراحی شده است، نه برای اعلام کردن به فروشنده یا پشتیبانی.
حتی اگر فرد تماسگیرنده شماره کارت شما را بداند، این موضوع به معنی معتبر بودن او نیست.
پرداخت با کارت در فروشگاهها هم خطراتی دارد
امنیت کارت فقط مربوط به اینترنت نیست.
هنگام پرداخت با کارت در فروشگاه فیزیکی نیز بهتر است:
- خودتان کارت را در اختیار دستگاه قرار دهید.
- رمز کارت را خودتان وارد کنید.
- رمز را بلند اعلام نکنید.
- هنگام وارد کردن رمز، صفحهکلید را با دست بپوشانید.
- کارت را برای مدت طولانی در اختیار فرد دیگری قرار ندهید.
- رسید و مبلغ تراکنش را بررسی کنید.
پلیس فتا درباره خطر اسکیمر نیز به کاربران هشدار داده است؛ دستگاههایی که میتوانند برای سرقت اطلاعات کارت مورد سوءاستفاده قرار گیرند.
آیا استفاده از Wi-Fi عمومی برای پرداخت امن است؟
برای پرداختهای حساس، بهتر است از شبکههای عمومی و ناشناس استفاده نکنید.
اگر در فرودگاه، کافه، هتل یا مکان عمومی هستید و به یک Wi-Fi ناشناس متصل شدهاید، انجام تراکنش بانکی را به زمانی موکول کنید که به شبکه قابل اعتماد یا اینترنت همراه خودتان دسترسی دارید.
البته HTTPS در برابر بسیاری از حملات شبکه از اطلاعات ارتباطی محافظت میکند، اما استفاده از شبکهای که نمیشناسید ریسکهای دیگری نیز دارد.
از VPN هنگام پرداخت بانکی استفاده کنیم؟
برای پرداختهای بانکی، بهتر است از یک مسیر اتصال مطمئن و قابل اعتماد استفاده کنید.
VPNهای ناشناس و رایگان میتوانند ترافیک شما را از زیرساختی عبور دهند که درباره امنیت و نحوه مدیریت دادههای آن اطلاعات کافی ندارید.
اگر هنگام پرداخت اینترنتی از VPN استفاده میکنید، از سرویس معتبر استفاده کنید و در صورت مشاهده رفتار غیرعادی در صفحه پرداخت، تراکنش را متوقف کنید.
اپلیکیشن بانکی را فقط از منبع معتبر نصب کنید
یکی از روشهای سرقت اطلاعات بانکی، انتشار نسخه جعلی اپلیکیشنهای بانکی یا برنامههایی با ظاهر مشابه است.
اپلیکیشن بانک را از:
- سایت رسمی بانک
- فروشگاه رسمی اپلیکیشن
- منابعی که خود بانک معرفی کرده است
دریافت کنید.
از نصب فایل APK ارسالشده توسط افراد ناشناس یا لینکهای موجود در پیامهای مشکوک خودداری کنید.
گوشی خود را بهروز نگه دارید
امنیت پرداخت فقط به بانک مربوط نمیشود.
اگر گوشی یا کامپیوتر شما به بدافزار آلوده باشد، حتی رعایت برخی نکات پرداخت نیز ممکن است کافی نباشد.
بنابراین:
- سیستمعامل را بهروز نگه دارید.
- برنامههای غیرضروری را حذف کنید.
- برنامه را از منابع ناشناس نصب نکنید.
- روی لینکهای مشکوک کلیک نکنید.
- مجوزهای غیرضروری برنامهها را بررسی کنید.
- قفل صفحه را فعال کنید.
اعلان تراکنشهای بانکی را فعال کنید
یکی از سادهترین راههای تشخیص برداشت غیرمجاز، فعال بودن اعلان تراکنشهاست.
اگر تراکنشی انجام شود و شما از آن مطلع شوید، میتوانید سریعتر واکنش نشان دهید.
در صورت امکان، اعلانهای تراکنش حساب و کارت خود را فعال کنید و پیامکها یا اعلانهای بانکی را نادیده نگیرید.
برای خرید اینترنتی یک کارت جدا داشته باشیم؟
اگر بانک شما امکان مدیریت چند کارت را فراهم میکند، استفاده از یک کارت با موجودی محدود برای خریدهای اینترنتی میتواند ریسک مالی را کاهش دهد.
برای مثال میتوانید:
حساب اصلی ← نگهداری بخش عمده موجودی
کارت خرید اینترنتی ← موجودی محدود برای پرداختهای روزمره
در این حالت، حتی اگر اطلاعات کارت خرید اینترنتی افشا شود، میزان پولی که در معرض خطر قرار دارد کمتر خواهد بود.
این روش جایگزین رعایت امنیت درگاه نیست، اما یک لایه دفاعی اضافه ایجاد میکند.
موجودی حساب را بیدلیل زیاد نگه ندارید
اگر کارت شما برای خریدهای روزمره استفاده میشود، لازم نیست همیشه تمام موجودی موردنیاز ماهانه در آن قرار داشته باشد.
مدیریت موجودی میتواند خسارت احتمالی ناشی از برداشت غیرمجاز را کاهش دهد.
این موضوع بهخصوص برای کارتهایی که مرتب در سایتهای مختلف استفاده میشوند اهمیت بیشتری دارد.
از ذخیره اطلاعات کارت در سایتهای ناشناس خودداری کنید
برخی فروشگاهها امکان ذخیره اطلاعات پرداخت را برای خریدهای بعدی ارائه میکنند.
اگر فروشگاه را بهخوبی نمیشناسید، بهتر است اطلاعات کارت را در آن ذخیره نکنید.
همچنین اگر حساب کاربری یک فروشگاه به کارت بانکی متصل است، برای آن حساب رمز عبور قوی و منحصربهفرد تعیین کنید.
از خرید از فروشگاههای ناشناس خودداری کنیم؟
قبل از خرید از یک فروشگاه جدید، سابقه و هویت آن را بررسی کنید.
وجود نماد اعتماد الکترونیکی میتواند یکی از نشانههای بررسی اعتبار فروشگاه باشد؛ البته نباید آن را تنها معیار اعتماد بدانید.
پلیس فتا نیز خرید از فروشگاههای معتبر و بررسی اعتبار فروشگاه و درگاه پرداخت را توصیه کرده است.
همچنین قیمت غیرعادی پایین یک محصول میتواند نشانهای برای احتیاط بیشتر باشد.
اگر فروشنده درخواست کارتبهکارت کرد چه کنیم؟
کارتبهکارت ذاتاً به معنی کلاهبرداری نیست، اما در خرید اینترنتی، تفاوت مهمی با پرداخت از طریق یک فرایند رسمی فروشگاه دارد.
اگر یک فروشنده ناشناس در شبکههای اجتماعی از شما خواست مبلغ زیادی را به حساب شخصی واریز کنید، باید با احتیاط بیشتری رفتار کنید.
بهخصوص اگر:
- قیمت غیرعادی پایین است.
- فروشنده اطلاعات مشخصی ندارد.
- سایت رسمی وجود ندارد.
- اصرار به پرداخت فوری وجود دارد.
- امکان پیگیری سفارش مشخص نیست.
- درخواست بیعانه مطرح میشود.
پلیس فتا درباره پرداخت بیعانه و خرید از صفحات و کانالهای ناشناس بارها هشدار داده است.
 اگر اشتباهی اطلاعات کارت را در سایت جعلی وارد کردیم چه کنیم؟
 اگر اشتباهی اطلاعات کارت را در سایت جعلی وارد کردیم چه کنیم؟
اگر متوجه شدید اطلاعات کارت را در یک صفحه جعلی وارد کردهاید، منتظر نمانید تا ببینید اتفاقی میافتد یا نه.
اقدامات فوری مهمتر هستند:
مرحله اول: کارت را مسدود کنید
از روش رسمی بانک خود برای مسدود کردن کارت استفاده کنید.
مرحله دوم: با بانک تماس بگیرید
موضوع را به بانک اطلاع دهید و تراکنشهای اخیر را بررسی کنید.
مرحله سوم: حساب را بررسی کنید
تراکنشهای انجامشده را بررسی کنید و هر مورد مشکوک را ثبت کنید.
مرحله چهارم: موضوع را به پلیس فتا گزارش دهید
برای موارد مشکوک یا برداشت غیرمجاز، از مسیرهای رسمی پلیس فتا استفاده کنید.
پلیس فتا همچنین شماره ۰۹۶۳۸۰ را برای مرکز فوریتهای سایبری اعلام کرده است.
در چنین شرایطی سرعت عمل اهمیت زیادی دارد.
اگر پول از حساب برداشت شد چه کنیم؟
اگر برداشت غیرمجاز اتفاق افتاده است:
مشاهده تراکنش ← مسدود کردن کارت ← تماس با بانک ← ثبت گزارش و پیگیری از مسیر رسمی
از پاک کردن پیامکها، اطلاعات تراکنش یا شواهد مربوط به سایت و شماره حساب مقصد خودداری کنید.
همچنین اگر صفحه یا لینک مشکوک را در اختیار دارید، اطلاعات آن را برای گزارش و پیگیری نگه دارید.
چند باور اشتباه درباره امنیت پرداخت
«رمز پویا دارم، پس فیشینگ نمیشوم»
اشتباه است.
اگر رمز پویا را در صفحه جعلی وارد کنید، مهاجم میتواند از آن در همان بازه زمانی استفاده کند.
«علامت قفل یعنی سایت معتبر است»
اشتباه است.
HTTPS امنیت ارتباط را فراهم میکند، اما مالکیت و اعتبار سایت را تضمین نمیکند.
«اگر سایت ظاهر خوبی داشته باشد، پس واقعی است»
اشتباه است.
صفحات فیشینگ میتوانند از نظر ظاهری تقریباً مشابه صفحات اصلی طراحی شوند.
«اگر شماره کارت را بدهم، مشکلی نیست»
شماره کارت بهتنهایی معمولاً برای برداشت مستقیم کافی نیست، اما اطلاعات کارت را نباید بیدلیل در اختیار دیگران قرار دهید؛ چون میتواند بخشی از یک زنجیره کلاهبرداری و مهندسی اجتماعی باشد.
«بانک هیچوقت از من رمز پویا نمیخواهد»
درست است که نباید رمز پویا را برای افراد ناشناس ارسال کنید. اگر شخصی با عنوان بانک، پشتیبانی یا پلیس از شما خواست رمز یا کد پیامکی را برای او بخوانید، آن را انجام ندهید.
 چکلیست پرداخت امن در ایران
 چکلیست پرداخت امن در ایران
قبل از زدن دکمه پرداخت، این موارد را بررسی کنید:
- فروشگاه را میشناسم و اعتبار آن را بررسی کردهام.
- لینک پرداخت از منبع مشکوک دریافت نکردهام.
- آدرس صفحه پرداخت را بررسی کردهام.
- اتصال HTTPS است.
- دامنه درگاه معتبر است.
- مبلغ تراکنش درست است.
- رمز پویا را فقط خودم وارد میکنم.
- رمز پویا را برای کسی ارسال نمیکنم.
- اطلاعات اینترنتبانک را در صفحه پرداخت وارد نمیکنم.
- پس از پرداخت، نتیجه تراکنش را بررسی میکنم.
- اعلانهای تراکنش بانکی را فعال دارم.
جمعبندی
امنیت پرداخت آنلاین در ایران فقط به رمز پویا خلاصه نمیشود. مهمترین بخش ماجرا این است که اطلاعات کارت را فقط در صفحه پرداخت معتبر وارد کنید و قبل از وارد کردن اطلاعات، آدرس درگاه را بررسی کنید.
فیشینگ میتواند صفحهای بسیار شبیه درگاه بانکی واقعی ایجاد کند و حتی داشتن رمز پویا نیز در برابر چنین حملهای مصونیت کامل ایجاد نمیکند. بنابراین بهترین دفاع، ترکیب چند لایه امنیتی است:
فروشگاه معتبر ← لینک مطمئن ← بررسی URL ← درگاه معتبر ← رمز پویا ← بررسی مبلغ ← کنترل تراکنش
همچنین در صورت مشاهده برداشت غیرمجاز، نباید منتظر ماند. مسدود کردن سریع کارت، تماس با بانک و گزارش موضوع از مسیرهای رسمی میتواند در پیگیری حادثه اهمیت زیادی داشته باشد.
در نهایت، برای پرداختهای اینترنتی یک قانون ساده را همیشه به خاطر داشته باشید: اگر صفحه پرداخت، لینک یا فردی از شما خواست اطلاعات بانکی را خارج از فرایند رسمی پرداخت در اختیارش قرار دهید، پرداخت را متوقف کنید.