 آی تی گیم اخبار فناوری، تکنولوژی و بازی
مایکروسافت با همکاری Marvell و Utimaco از راهکار جدیدی برای ایمنسازی تراکنشهای مالی در فضای ابری رونمایی کرده است. این سرویس که Azure Payment HSM v2 نام دارد، قرار است امنیت سختافزاری موردنیاز بانکها، پردازشگران پرداخت و شرکتهای ارائهدهنده خدمات مالی را مستقیماً در زیرساخت Azure فراهم کند.
این راهکار از امروز، ۱۷ سپتامبر ۲۰۲۶ (۲۶ شهریور ۱۴۰۵) بهصورت Public Preview در مناطق غرب ایالات متحده و اروپای غربی در دسترس قرار گرفته است.
 Azure Payment HSM v2 چیست؟
 Azure Payment HSM v2 چیست؟
برای درک اهمیت این سرویس، ابتدا باید با مفهوم HSM یا Hardware Security Module آشنا شویم.
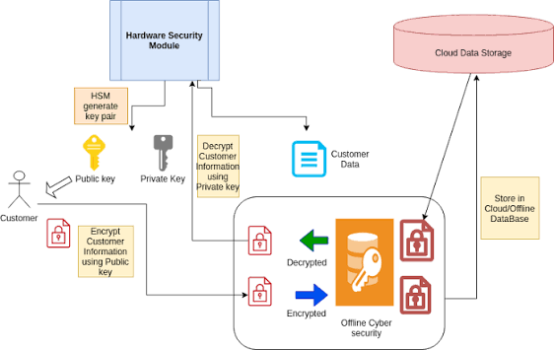
HSM یک سختافزار امنیتی تخصصی است که برای تولید، نگهداری و استفاده از کلیدهای رمزنگاری طراحی شده و میتواند عملیات حساس رمزنگاری را در محیطی محافظتشده انجام دهد. در صنعت پرداخت، این تجهیزات برای مواردی مانند محافظت از کلیدهای رمزنگاری، پردازش PIN، احراز هویت کارتها و ایمنسازی تراکنشها اهمیت زیادی دارند.
تا پیش از این، بسیاری از سازمانهای مالی مجبور بودند زیرساخت Payment HSM خود را در دیتاسنترهای اختصاصی مستقر و مدیریت کنند. این مدل امنیت بالایی ارائه میدهد، اما هزینه خرید تجهیزات، نگهداری، بهروزرسانی، مدیریت ظرفیت و توسعه زیرساخت در زمان افزایش تراکنشها را نیز به همراه دارد.
Azure Payment HSM v2 تلاش میکند همین قابلیتها را به شکل یک سرویس مدیریتشده ابری ارائه کند.
سه شرکت چگونه این پلتفرم را ساختهاند؟
این راهکار حاصل ترکیب سه بخش اصلی است که هرکدام نقش متفاوتی دارند.
 Marvell؛ لایه سختافزاری امنیت
 Marvell؛ لایه سختافزاری امنیت
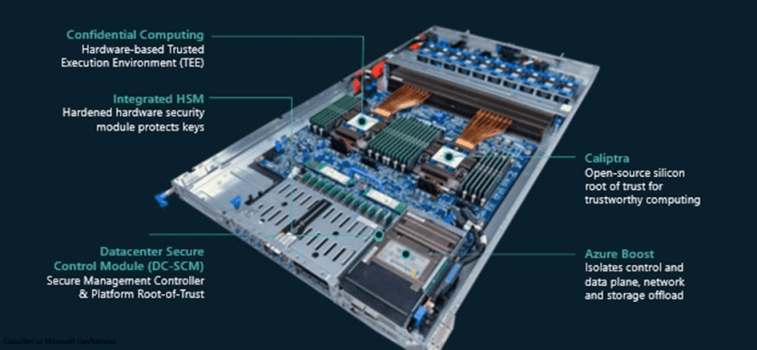
Marvell فناوری LiquidSecurity HSM را در اختیار این پلتفرم قرار داده است.
این HSMها برای محیطهای ابری با تراکم بالا طراحی شدهاند و وظیفه اصلی آنها محافظت سختافزاری از کلیدهای رمزنگاری و انجام عملیات رمزنگاری با توان پردازشی بالا است.
استفاده از HSM سختافزاری باعث میشود کلیدهای حساس پرداخت صرفاً در نرمافزار یا حافظه عمومی سرورها قرار نگیرند و عملیات مهم رمزنگاری در یک محیط اختصاصی و محافظتشده انجام شود.
Utimaco؛ نرمافزار تخصصی پرداخت
لایه دوم توسط Atalla Payments Module شرکت Utimaco تأمین میشود.
این نرمافزار سالهاست در زیرساختهای پرداخت مورد استفاده قرار میگیرد و قابلیتهایی مانند صدور کارت، ترجمه PIN، پرداختهای موبایلی و مدیریت کلیدهای رمزنگاری را پوشش میدهد.
یکی از نکات مهم این همکاری آن است که Atalla Payments Module برای پشتیبانی از چندین پلتفرم سختافزاری طراحی شده و اکنون در کنار LiquidSecurity HSMهای Marvell در محیط Azure قرار میگیرد.
Microsoft Azure؛ زیرساخت ابری
مایکروسافت نیز زیرساخت Azure و مدل ارائه سرویس مدیریتشده را فراهم میکند.
در این مدل، مشتری لازم نیست خودش تجهیزات فیزیکی Payment HSM را خریداری، نصب یا نگهداری کند. Azure زیرساخت موردنیاز را مدیریت میکند و سازمان مالی از قابلیتهای امنیتی آن بهعنوان یک سرویس استفاده میکند.
به این ترتیب، سه لایه سختافزار امنیتی + نرمافزار پرداخت + زیرساخت ابری در یک سرویس واحد ترکیب میشوند.
چرا انتقال امنیت پرداخت به فضای ابری اهمیت دارد؟
بانکها و شرکتهای پرداخت با یک مشکل دوگانه روبهرو هستند. از یک طرف باید زیرساخت خود را برای افزایش تعداد تراکنشها مقیاسپذیر کنند و از طرف دیگر، تراکنشهای مالی مشمول استانداردها و الزامات امنیتی سختگیرانهای هستند.
افزایش خریدهای آنلاین، پرداختهای موبایلی و خدمات مالی دیجیتال باعث شده حجم تراکنشها نیز رشد کند. در چنین شرایطی، طراحی زیرساختی که بتواند برای بالاترین میزان مصرف احتمالی ظرفیت داشته باشد، میتواند به معنای استفاده دائمی از تجهیزات گرانقیمت باشد.
مدل ابری میتواند امکان افزایش یا کاهش ظرفیت را متناسب با نیاز فراهم کند.
Azure Payment HSM v2 دقیقاً برای همین سناریو طراحی شده است: ارائه امنیت سختافزاری موردنیاز پرداخت، بدون اینکه مشتری مجبور باشد تمام زیرساخت فیزیکی آن را خودش مدیریت کند.
 امنیت در کنار الزامات PCI
 امنیت در کنار الزامات PCI
یکی از مهمترین بخشهای این راهکار، توجه به الزامات امنیتی صنعت پرداخت است.
Azure Payment HSM v2 برای محیطهایی طراحی شده که باید الزامات مربوط به PCI PIN Security و استانداردهای امنیتی Payment HSM را رعایت کنند. همچنین موضوعاتی مانند ممیزی، انطباق مقرراتی و حاکمیت بر کلیدهای رمزنگاری در طراحی سرویس مورد توجه قرار گرفتهاند.
برای مؤسسات مالی، این موضوع اهمیت زیادی دارد؛ زیرا استفاده از یک سرویس ابری صرفاً زمانی قابل قبول است که بتواند الزامات امنیتی و نظارتی صنعت پرداخت را نیز پوشش دهد.
کلیدهای رمزنگاری همچنان در مرکز ماجرا هستند
یکی از مهمترین داراییهای هر زیرساخت پرداخت، کلیدهای رمزنگاری است. اگر این کلیدها در معرض دسترسی غیرمجاز قرار بگیرند، امنیت بسیاری از فرایندهای مالی میتواند به خطر بیفتد.
به همین دلیل، HSMها بهعنوان یک ریشه اعتماد سختافزاری عمل میکنند.
در Azure Payment HSM v2، کلیدهای حساس و عملیات رمزنگاری با استفاده از زیرساخت سختافزاری LiquidSecurity محافظت میشوند و در عین حال، نرمافزار Atalla عملیات تخصصی پرداخت را مدیریت میکند.
این معماری به سازمانها اجازه میدهد امنیت سختافزاری را با مقیاسپذیری زیرساخت ابری ترکیب کنند.
آیا بانکها باید زیرساخت فعلی خود را کنار بگذارند؟
لزومی ندارد.
یکی از نکات قابل توجه این سرویس، تمرکز روی استفاده از فناوریهای موجود در صنعت پرداخت است. Marvell اعلام کرده سازمانهایی که از نرمافزارها و رابطهای Atalla استفاده میکنند، میتوانند همان محیط آشنای خود را به سرویس جدید متصل کنند و Azure عملیات مقیاسپذیری، دسترسپذیری و مدیریت زیرساخت را بر عهده بگیرد.
بنابراین هدف صرفاً ایجاد یک پلتفرم پرداخت کاملاً جدید نیست؛ بلکه انتقال بخشی از زیرساخت امنیت پرداخت سنتی به یک محیط ابری مدیریتشده است.
افزایش تراکنشها بدون توسعه دائمی سختافزار
یکی از مزیتهای اصلی چنین معماریای، امکان مقیاسپذیری است.
در مدل سنتی، اگر یک پردازشگر پرداخت انتظار افزایش شدید تراکنشها را داشته باشد، ممکن است مجبور شود از قبل تجهیزات HSM بیشتری خریداری کند. این تجهیزات در دورههای کممصرف نیز در اختیار سازمان باقی میمانند.
در مدل ابری، ظرفیت میتواند متناسب با نیاز سرویس افزایش پیدا کند. این موضوع بهخصوص برای شرکتهای پرداختی که با نوسان شدید حجم تراکنش مواجه هستند اهمیت دارد.
البته میزان مقیاسپذیری واقعی در هر محیط به معماری سرویس و ظرفیتهای ارائهشده توسط Azure بستگی دارد و نباید صرفاً به معنای نامحدود بودن ظرفیت تلقی شود.
چرا این همکاری برای مایکروسافت اهمیت دارد؟
Azure طی سالهای گذشته تلاش کرده است بسیاری از زیرساختهای تخصصی سازمانی را به سرویسهای ابری تبدیل کند. امنیت پرداخت یکی از حوزههایی است که به دلیل حساسیت اطلاعات و الزامات مقرراتی، انتقال آن به ابر دشوارتر از بسیاری از workloads معمولی بوده است.
ورود Azure Payment HSM v2 نشان میدهد مایکروسافت میخواهد Azure را برای بخشهای حساستر زیرساخت مالی نیز قابل استفاده کند.
این موضوع میتواند Azure را در موقعیت مناسبتری برای جذب بانکها، پردازشگران پرداخت و شرکتهای فینتک قرار دهد؛ سازمانهایی که هم به مقیاس ابری نیاز دارند و هم نمیتوانند از الزامات سختگیرانه امنیت پرداخت چشمپوشی کنند.
Marvell و Utimaco چه چیزی به دست میآورند؟
برای Marvell، این همکاری راهی برای گسترش استفاده از LiquidSecurity در محیطهای ابری و پرداختی است.
از سوی دیگر، Utimaco میتواند نرمافزار تخصصی Atalla را وارد معماری ابری Azure کند و به سازمانهایی دسترسی دهد که ترجیح میدهند زیرساخت پرداخت خود را بهصورت سرویس مصرف کنند.
در واقع، این همکاری سه تخصص متفاوت را در یک محصول جمع کرده است: مایکروسافت در زیرساخت ابری، Marvell در HSM سختافزاری و Utimaco در فناوری پرداخت.
 آغاز یک تغییر مهم در زیرساخت پرداخت
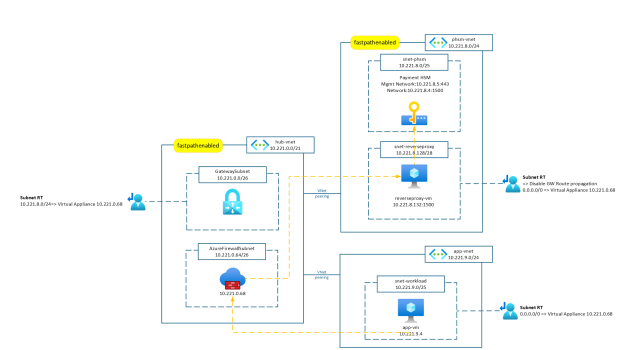 آغاز یک تغییر مهم در زیرساخت پرداخت
حرکت زیرساختهای مالی به سمت فضای ابری موضوع جدیدی نیست، اما پرداخت یکی از حوزههایی بوده که به دلیل حساسیت امنیتی و الزامات مقرراتی، با سرعت کمتری از بسیاری از سرویسهای سازمانی به ابر منتقل شده است.
Azure Payment HSM v2 میخواهد این فاصله را کمتر کند؛ یعنی همان سطح از کنترل و حفاظت سختافزاری مورد انتظار در زیرساختهای پرداخت سنتی را با ویژگیهایی مانند مقیاسپذیری، مدیریت متمرکز و انعطافپذیری ابر ترکیب کند.
البته Public Preview بودن سرویس به این معناست که Azure Payment HSM v2 هنوز در مرحله عرضه آزمایشی عمومی قرار دارد و تجربه عملی مشتریان در مقیاس گستردهتر میتواند تصویر دقیقتری از عملکرد آن ارائه دهد.
جمعبندی
مایکروسافت، Marvell و Utimaco با معرفی Azure Payment HSM v2 تلاش کردهاند یکی از حساسترین بخشهای زیرساخت مالی را به شکل امنتری وارد عصر رایانش ابری کنند.
این سرویس با ترکیب LiquidSecurity HSMهای Marvell، نرمافزار Atalla Payments Module شرکت Utimaco و زیرساخت Microsoft Azure، امنیت سختافزاری و قابلیتهای تخصصی پرداخت را در قالب یک سرویس مدیریتشده ارائه میکند.
Azure Payment HSM v2 از ۱۷ سپتامبر ۲۰۲۶ در غرب آمریکا و اروپای غربی بهصورت Public Preview در دسترس قرار گرفته است. اگر این مدل بتواند الزامات امنیتی، مقرراتی و عملکردی مؤسسات مالی را در مقیاس واقعی برآورده کند، میتواند یکی از گامهای مهم در انتقال زیرساختهای پرداخت حساس از دیتاسنترهای سنتی به محیطهای ابری باشد.