 آی تی گیم اخبار فناوری، تکنولوژی و بازی
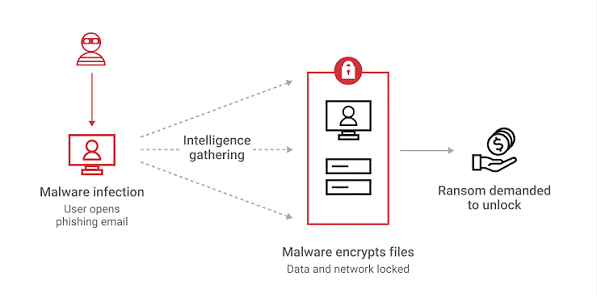
باجافزار یا Ransomware یکی از خطرناکترین انواع بدافزارهاست که با هدف قفلکردن فایلها، سیستمها یا دسترسی به دادههای قربانی طراحی میشود. مهاجمان معمولاً پس از آلودهکردن دستگاه، از کاربر یا سازمان درخواست پول میکنند تا در ازای آن کلید رمزگشایی یا دسترسی دوباره به اطلاعات را ارائه دهند.
با گسترش دورکاری، سرویسهای ابری، دستگاههای متصل به شبکه و حملات فیشینگ، باجافزار دیگر فقط تهدیدی برای شرکتهای بزرگ نیست و کاربران خانگی نیز میتوانند هدف آن قرار بگیرند. مهمتر از همه اینکه پرداخت باج هیچ تضمینی برای بازگرداندن اطلاعات یا حذف کامل تهدید ایجاد نمیکند.
باجافزار چیست؟
باجافزار نوعی بدافزار (Malware) است که دسترسی قربانی به اطلاعات یا سیستم را مختل میکند و در مقابل، درخواست پرداخت باج دارد.
رایجترین روش، رمزگذاری فایلهاست. در این حالت فایلهایی مانند تصاویر، ویدئوها، اسناد، فایلهای پروژه و پایگاههای داده رمزگذاری میشوند و بدون کلید مناسب امکان دسترسی عادی به آنها وجود ندارد.
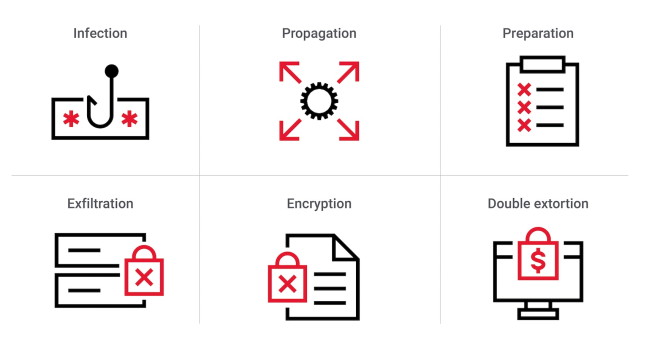
در برخی حملات، مهاجمان علاوه بر رمزگذاری اطلاعات، ابتدا دادههای حساس را از سیستم قربانی خارج میکنند. سپس تهدید میکنند که در صورت پرداختنشدن باج، اطلاعات را منتشر خواهند کرد. این روش با نام اخاذی دوگانه (Double Extortion) شناخته میشود.
بنابراین یک حمله باجافزاری میتواند همزمان سه هدف داشته باشد:
- جلوگیری از دسترسی به فایلها
- سرقت اطلاعات حساس
- ایجاد فشار برای پرداخت باج
 باجافزار چگونه وارد سیستم میشود؟
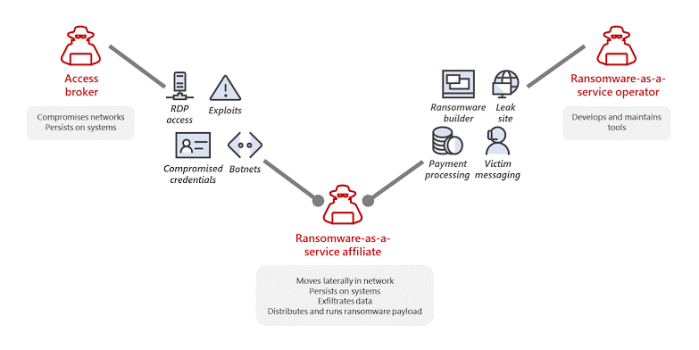 باجافزار چگونه وارد سیستم میشود؟
باجافزار معمولاً از طریق یک نقطه ضعف یا اشتباه امنیتی وارد محیط قربانی میشود. یکی از رایجترین مسیرها ایمیلهای فیشینگ است.
برای مثال، کاربر ممکن است ایمیلی دریافت کند که ظاهراً از طرف یک شرکت، بانک، سرویس اینترنتی یا همکار ارسال شده است. ایمیل میتواند شامل یک فایل پیوست یا لینک آلوده باشد.
مهمترین مسیرهای انتشار باجافزار عبارتاند از:
ایمیل و فیشینگ
مهاجم یک پیام ظاهراً معتبر ارسال میکند و کاربر را به بازکردن فایل، اجرای برنامه یا ورود به یک صفحه جعلی ترغیب میکند.
فایلها و نرمافزارهای آلوده
دانلود برنامههای کرکشده، فایلهای ناشناس و نسخههای غیررسمی نرمافزارها میتواند خطر آلودگی را افزایش دهد.
آسیبپذیریهای امنیتی
اگر سیستمعامل، مرورگر، نرمافزارها یا تجهیزات شبکه بهروزرسانی نشده باشند، مهاجم ممکن است از یک آسیبپذیری شناختهشده برای ورود استفاده کند.
حسابهای سرقتشده
گاهی مهاجم ابتدا نام کاربری و رمز عبور یک حساب را به دست میآورد و سپس از همان حساب برای ورود به سیستم یا شبکه استفاده میکند.
دسترسی از راه دور
سرویسهایی مانند Remote Desktop Protocol یا RDP در صورت پیکربندی ضعیف، استفاده از رمز عبور ضعیف یا قرارگرفتن مستقیم در اینترنت میتوانند به نقطه ورود مهاجمان تبدیل شوند.
بعد از آلودهشدن چه اتفاقی میافتد؟
رفتار باجافزار بسته به خانواده و نوع حمله متفاوت است، اما یک حمله معمولاً میتواند چند مرحله داشته باشد.
ابتدا مهاجم یا بدافزار وارد سیستم میشود. سپس ممکن است تلاش کند دسترسی خود را گسترش دهد و سیستمها یا حسابهای بیشتری را تحت کنترل بگیرد.
در حملات سازمانی، مهاجمان گاهی قبل از اجرای مرحله نهایی، مدت زیادی در شبکه باقی میمانند تا اطلاعات حساس را شناسایی و استخراج کنند.
در نهایت فایلها رمزگذاری میشوند و یک پیام باجگیری روی سیستم ظاهر میشود.
این پیام معمولاً شامل اطلاعاتی درباره نحوه تماس با مهاجم، مهلت پرداخت و مبلغ باج است.
 از کجا بفهمیم سیستم به باجافزار آلوده شده است؟
 از کجا بفهمیم سیستم به باجافزار آلوده شده است؟
یکی از نشانههای مهم، تغییر ناگهانی پسوند یا نام فایلهاست. ممکن است فایلهایی که قبلاً بدون مشکل باز میشدند، دیگر قابل استفاده نباشند.
نشانههای احتمالی دیگر عبارتاند از:
- بازنشدن تعداد زیادی از فایلها
- تغییر نام فایلها یا پسوند آنها
- نمایش پیام درخواست باج
- ایجاد فایلهای متنی یا HTML ناشناس در پوشههای مختلف
- کندشدن غیرعادی سیستم
- فعالیت مشکوک شبکه
- غیرفعالشدن برخی ابزارهای امنیتی
- مشاهده ورودهای غیرعادی به حسابهای کاربری
- تغییر ناگهانی تنظیمات سیستم
البته هرکدام از این موارد بهتنهایی اثبات نمیکند که سیستم به باجافزار آلوده شده است و باید با ابزارهای امنیتی بررسی شود.
چگونه از باجافزار جلوگیری کنیم؟
هیچ روش امنیتی نمیتواند خطر را به صفر برساند، اما ترکیب چند اقدام ساده میتواند احتمال آلودگی و شدت خسارت را به شکل قابلتوجهی کاهش دهد.
 ۱. از اطلاعات مهم نسخه پشتیبان بگیرید
 ۱. از اطلاعات مهم نسخه پشتیبان بگیرید
مهمترین اقدام، داشتن Backup منظم است.
برای فایلهای مهم بهتر است فقط یک نسخه پشتیبان نداشته باشید. نسخههای پشتیبان باید در محلی نگهداری شوند که در صورت آلودهشدن سیستم اصلی، باجافزار نتواند بهراحتی آنها را حذف یا رمزگذاری کند.
برای اطلاعات بسیار مهم، استفاده از چند نسخه پشتیبان و نگهداری حداقل یک نسخه جدا از سیستم اصلی رویکرد امنتری است.
همچنین Backup فقط زمانی مفید است که واقعاً قابل بازیابی باشد. بنابراین باید فرآیند بازیابی فایلها را بهصورت دورهای آزمایش کنید.
۲. سیستمعامل و نرمافزارها را بهروز نگه دارید
بسیاری از حملات از آسیبپذیریهایی استفاده میکنند که برای آنها وصله امنیتی منتشر شده است.
به همین دلیل، Windows، macOS، مرورگرها، نرمافزارهای کاربردی و تجهیزات شبکه باید در اولین فرصت مناسب به نسخههای جدید و پشتیبانیشده بهروزرسانی شوند.
استفاده از نرمافزارهای قدیمی و بدون پشتیبانی، سطح حمله را افزایش میدهد.
۳. روی لینکهای مشکوک کلیک نکنید
اگر ایمیلی شما را برای بازکردن فوری یک فایل یا ورود به حساب تحت فشار قرار میدهد، قبل از هر کاری فرستنده و مقصد لینک را بررسی کنید.
اشتباه رایج این است که کاربر فقط ظاهر لینک را میبیند. دامنه واقعی مقصد باید بررسی شود، زیرا مهاجم میتواند از آدرسهایی استفاده کند که بسیار شبیه سایت اصلی هستند.
۴. فایلهای ناشناس را اجرا نکنید
فایلهایی که از منابع نامطمئن دریافت میشوند، میتوانند حاوی بدافزار باشند.
این موضوع درباره فایلهای اجرایی اهمیت بیشتری دارد، اما اسناد آفیس، فایلهای فشرده و انواع دیگر فایلها نیز میتوانند در حملات مورد سوءاستفاده قرار بگیرند.
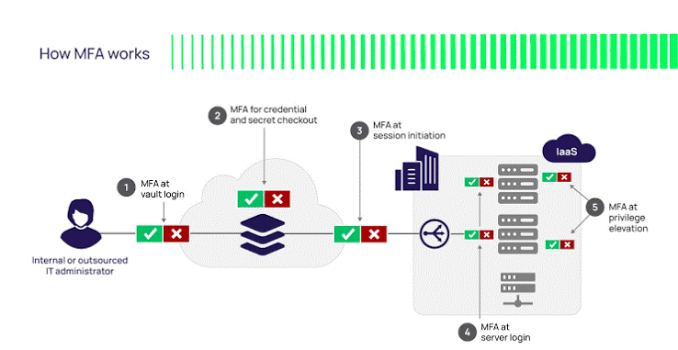
۵. احراز هویت دومرحلهای را فعال کنید
فعالکردن MFA یا احراز هویت چندمرحلهای میتواند در برابر سرقت رمز عبور یک لایه امنیتی اضافه ایجاد کند.
این قابلیت را بهخصوص برای حسابهای ایمیل، مدیریت سیستمها، سرویسهای ابری، حسابهای مدیریتی و حسابهایی که دسترسی مهمی دارند فعال کنید.
۶. از رمزهای عبور تکراری استفاده نکنید
اگر یک رمز عبور در چند سرویس استفاده شود و یکی از آن سرویسها دچار نشت اطلاعات شود، مهاجم ممکن است همان اطلاعات را برای ورود به حسابهای دیگر امتحان کند.
استفاده از رمزهای عبور منحصربهفرد و یک Password Manager میتواند مدیریت این رمزها را سادهتر کند.
۷. دسترسی کاربران را محدود کنید
کاربران نباید بیشتر از سطح دسترسی موردنیاز خود مجوز داشته باشند.
استفاده روزمره از حساب Administrator میتواند در صورت اجرای بدافزار، دامنه خسارت را افزایش دهد.
در محیطهای سازمانی، تفکیک حسابهای معمولی و مدیریتی و محدودکردن دسترسی به فایلها و سرویسهای حساس اهمیت زیادی دارد.
۸. از آنتیویروس و ابزارهای امنیتی استفاده کنید
یک راهکار امنیتی معتبر میتواند بسیاری از فایلها و رفتارهای مشکوک را شناسایی و مسدود کند.
در Windows نیز قابلیتهای امنیتی داخلی سیستمعامل میتوانند بخشی از دفاع در برابر بدافزارها را بر عهده بگیرند.
با این حال، آنتیویروس نباید جایگزین Backup، بهروزرسانی و رفتار امن کاربر شود.
اگر سیستم به باجافزار آلوده شد چه کنیم؟
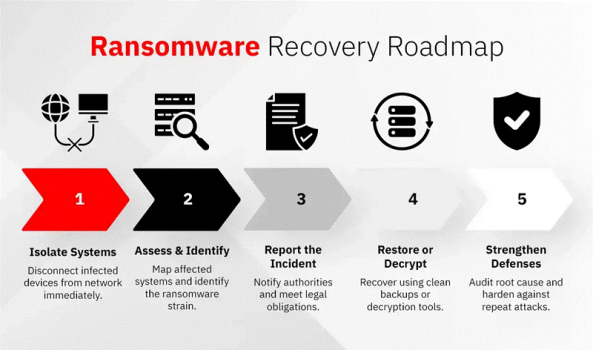
اگر احتمال میدهید سیستم به باجافزار آلوده شده است، اولین هدف باید جلوگیری از گسترش حمله باشد.
اتصال شبکه را قطع کنید
اگر دستگاه به شبکه محلی یا اینترنت متصل است، در صورت امکان اتصال آن را قطع کنید. در یک شبکه سازمانی، این کار میتواند مانع گسترش آلودگی به سیستمهای دیگر شود.
دستگاه را بدون بررسی بیشتر به شبکه برنگردانید
پس از قطع ارتباط، قبل از اتصال مجدد باید منشأ آلودگی و گستره آن بررسی شود.
در سازمانها، تیم فناوری اطلاعات و امنیت باید مشخص کند کدام سیستمها، حسابها و سرورها تحت تأثیر قرار گرفتهاند.
باج را فوراً پرداخت نکنید
پرداخت باج تضمینی برای دریافت کلید رمزگشایی یا حذف اطلاعات سرقتشده نیست.
علاوه بر این، پرداخت باج میتواند مهاجمان را به ادامه فعالیت تشویق کند.
پیش از هر تصمیمی باید گزینههای بازیابی، Backupها، ابزارهای رمزگشایی و کمک متخصصان امنیتی بررسی شوند.
از فایلهای رمزگذاریشده نسخه نگه دارید
اگر فایلها رمزگذاری شدهاند، حذف عجولانه آنها ممکن است در آینده امکان بازیابی را کاهش دهد.
بهتر است یک نسخه از وضعیت فعلی سیستم و فایلهای رمزگذاریشده برای بررسیهای بعدی نگهداری شود.
رمزهای عبور را تغییر دهید
اگر احتمال میدهید مهاجم به حسابهای کاربری دسترسی پیدا کرده باشد، رمزهای عبور مرتبط باید از یک دستگاه پاک و امن تغییر کنند.
فعالکردن MFA و بررسی نشستها و دستگاههای متصل نیز اهمیت دارد.
از متخصص کمک بگیرید
در حملات گسترده، بهخصوص در شرکتها، بهتر است قبل از فرمتکردن سیستمها یا بازگردانی Backup، متخصص امنیت سایبری علت آلودگی و دامنه حمله را بررسی کند.
آیا میتوان فایلهای رمزگذاریشده را بازیابی کرد؟
بسته به نوع باجافزار، وضعیت متفاوت است.
اگر نسخه پشتیبان سالم وجود داشته باشد، معمولاً بهترین مسیر بازیابی، پاکسازی کامل محیط آلوده و سپس بازگردانی اطلاعات از Backup قابل اعتماد است.
در برخی موارد نیز برای خانوادههای مشخص باجافزار، ابزارهای رمزگشایی رایگان منتشر شده است. سرویس No More Ransom یکی از منابع شناختهشده برای بررسی وجود ابزار رمزگشایی مناسب است.
البته نباید انتظار داشت برای هر نوع باجافزار ابزار رمزگشایی عمومی وجود داشته باشد.
باجافزار در شبکههای سازمانی خطرناکتر است
در یک کامپیوتر شخصی، حمله ممکن است باعث از دست رفتن عکسها، اسناد و فایلهای شخصی شود؛ اما در یک سازمان، پیامدها میتوانند بسیار گستردهتر باشند.
یک حمله موفق ممکن است باعث توقف فعالیت شرکت، از دسترس خارجشدن سرورها، اختلال در خدمات مشتریان و افشای اطلاعات حساس شود.
به همین دلیل سازمانها علاوه بر آنتیویروس و Backup، به سیاستهای مشخصی برای مدیریت دسترسی، تفکیک شبکه، ثبت رویدادها، آموزش کارکنان، مدیریت وصلههای امنیتی و واکنش به حادثه نیاز دارند.
چند اشتباه رایج در مقابله با باجافزار
برخی رفتارها میتوانند احتمال موفقیت حمله یا شدت خسارت را افزایش دهند:
- نگهداری Backup روی همان سیستم بدون محافظت مناسب
- استفاده از یک رمز عبور برای چند حساب
- استفاده دائمی از حساب Administrator
- بیتوجهی به بهروزرسانیهای امنیتی
- نصب نرمافزارهای کرکشده از منابع ناشناس
- بازکردن فایلهای ناشناس ایمیل
- فعالنبودن MFA برای حسابهای مهم
- قرار دادن سرویسهای مدیریتی مانند RDP در معرض اینترنت بدون حفاظت کافی
- نادیدهگرفتن هشدارهای امنیتی
- پرداخت فوری باج بدون بررسی گزینههای بازیابی
 یک برنامه ساده برای افزایش امنیت در برابر باجافزار
 یک برنامه ساده برای افزایش امنیت در برابر باجافزار
اگر بخواهیم اقدامات اصلی را به یک چکلیست ساده تبدیل کنیم، میتوان این مسیر را دنبال کرد:
Backup منظم ← بهروزرسانی سیستم ← MFA ← رمزهای منحصربهفرد ← آنتیویروس ← محدودکردن دسترسیها ← آموزش کاربر ← برنامه واکنش به حادثه
برای کاربران خانگی، داشتن Backup جداگانه از فایلهای مهم و توجه به لینکها و فایلهای ناشناس اهمیت بیشتری دارد.
برای شرکتها نیز باید این اقدامات با سیاستهای مدیریت دسترسی، تفکیک شبکه و برنامه مشخص پاسخ به حوادث امنیتی تکمیل شوند.
جمعبندی
باجافزار یکی از تهدیدهای جدی دنیای امنیت سایبری است که میتواند با رمزگذاری فایلها، سرقت اطلاعات یا مختلکردن دسترسی به سیستمها، خسارت قابلتوجهی ایجاد کند.
با این حال، بخش بزرگی از ریسک را میتوان با چند اقدام اساسی کاهش داد: Backup قابل بازیابی، بهروزرسانی منظم، احراز هویت چندمرحلهای، رمزهای عبور منحصربهفرد، محدودکردن دسترسیها و احتیاط در برابر ایمیلها و فایلهای ناشناس.
مهمترین نکته این است که امنیت را نباید فقط به آنتیویروس وابسته کرد. مقابله با باجافزار یک فرآیند چندلایه است و هرچه تعداد لایههای دفاعی بیشتر باشد، احتمال تبدیلشدن یک آلودگی اولیه به یک حادثه بزرگ کمتر خواهد شد.