 آی تی گیم اخبار فناوری، تکنولوژی و بازی
یکی از مهمترین راهکارهای جدید در این زمینه Passkey است؛ روشی برای ورود به حسابهای کاربری که بهجای وارد کردن رمز عبور، از یک اعتبارنامه رمزنگاریشده روی گوشی، کامپیوتر یا کلید امنیتی استفاده میکند.
در Passkey معمولاً برای تأیید هویت کافی است با اثر انگشت، تشخیص چهره، PIN یا روش قفلگشایی دستگاه خود را تأیید کنید. این فناوری بر پایه استانداردهای FIDO و WebAuthn ساخته شده و هدف اصلی آن کاهش وابستگی به رمزهای عبور و مقابله با فیشینگ است.
Passkey چیست؟
Passkey یک روش احراز هویت بدون رمز عبور است که از رمزنگاری نامتقارن استفاده میکند.
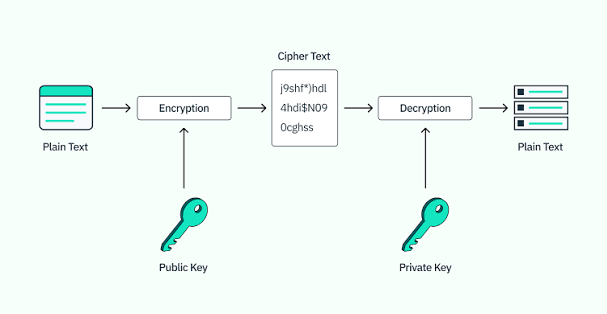
هنگام ساخت Passkey، یک جفت کلید رمزنگاری ایجاد میشود:
- کلید عمومی (Public Key) در اختیار سرویس یا وبسایت قرار میگیرد.
- کلید خصوصی (Private Key) در دستگاه یا Password Manager کاربر نگهداری میشود.
کلید خصوصی همان چیزی است که برای اثبات هویت کاربر هنگام ورود استفاده میشود و سرویس آنلاین آن را دریافت نمیکند. به همین دلیل، سرور وبسایت مانند سیستمهای سنتی، رمز عبور یا یک راز مشترک قابل سرقت را نگهداری نمیکند.
به زبان ساده:
ساخت Passkey ← ایجاد کلید عمومی و خصوصی ← ذخیره امن کلید خصوصی ← ورود با تأیید دستگاه
بنابراین Passkey را نباید صرفاً یک «رمز عبور جدید» دانست؛ معماری آن با رمز عبور سنتی متفاوت است.
 Passkey چگونه کار میکند؟
 Passkey چگونه کار میکند؟
فرض کنید برای یک سایت Passkey ساختهاید.
وقتی دفعه بعد وارد سایت میشوید، به جای اینکه رمز عبور را تایپ کنید، سایت درخواست احراز هویت میکند.
دستگاه شما سپس از شما میخواهد هویت خود را تأیید کنید؛ برای مثال:
اثر انگشت ← تشخیص چهره ← PIN ← تأیید هویت ← ورود به حساب
در پشت صحنه، دستگاه با استفاده از کلید خصوصی، پاسخ رمزنگاریشدهای به درخواست سایت میدهد. سایت نیز با کلید عمومی که هنگام ساخت Passkey دریافت کرده است، میتواند صحت این پاسخ را بررسی کند.
نکته مهم این است که اثر انگشت یا اطلاعات چهره شما به سایت ارسال نمیشود. تأیید بیومتریک روی خود دستگاه انجام میشود و سرویس فقط نتیجه لازم برای تکمیل فرایند احراز هویت را دریافت میکند.
چرا Passkey در برابر فیشینگ مقاومتر است؟
یکی از مهمترین مزایای Passkey، مقاومت در برابر Phishing است.
در یک حمله فیشینگ معمولی، مهاجم میتواند صفحهای جعلی شبیه صفحه ورود یک سرویس بسازد و کاربر را متقاعد کند نام کاربری و رمز عبور خود را وارد کند.
اما Passkey به سرویس و دامنه مشخصی که برای آن ساخته شده است وابسته است. بنابراین اعتبارنامه ایجادشده برای یک سایت نمیتواند به شکل معمول در سایت جعلی دیگری مورد استفاده قرار بگیرد.
به همین دلیل FIDO Alliance، Passkeyها را بهعنوان روشی مقاوم در برابر فیشینگ معرفی میکند.
البته این به معنای مصونیت مطلق حساب نیست. امنیت دستگاه، حسابی که Passkeyها را همگامسازی میکند و روشهای بازیابی حساب همچنان اهمیت دارند. FIDO Alliance نیز تأکید میکند که برای رسیدن به مقاومت کامل در برابر فیشینگ، فرایندهای بازیابی حساب و سایر بخشهای سیستم احراز هویت نیز باید بهدرستی طراحی شوند.
تفاوت Passkey با رمز عبور چیست؟
| ویژگی | رمز عبور | Passkey |
|---|---|---|
| نیاز به حفظ کردن | دارد | ندارد |
| ورود با اثر انگشت/چهره | بهصورت مستقیم خیر | بله |
| مقاومت در برابر فیشینگ | محدود | بسیار بالا |
| استفاده مجدد در چند سایت | ممکن است | برای هر سرویس جداگانه |
| اطلاعات محرمانه روی سرور | رمز عبور | کلید عمومی |
| احتمال Credential Stuffing | دارد | بسیار کمتر |
| ورود در دستگاههای مختلف | با تایپ رمز | از طریق همگامسازی یا دستگاه دیگر |
| نیاز به PIN/بیومتریک دستگاه | معمولاً خیر | معمولاً بله |
Passkeyها برای هر حساب اعتبارنامهای منحصربهفرد ایجاد میکنند و از رمزنگاری کلید عمومی استفاده میکنند؛ بنابراین مشکلاتی مانند استفاده مجدد از رمز عبور در چند سایت یا سرقت پایگاه داده رمزهای عبور را کاهش میدهند.
آیا Passkey همان اثر انگشت یا Face ID است؟
خیر.
این دو مفهوم با یکدیگر تفاوت دارند.
اثر انگشت یا تشخیص چهره روشی برای تأیید هویت شما روی دستگاه است، در حالی که Passkey اعتبارنامهای رمزنگاریشده برای ورود به یک سرویس است.
برای مثال ممکن است Passkey حساب شما روی گوشی ذخیره شده باشد و هنگام استفاده از آن، گوشی از شما بخواهد با اثر انگشت خود را تأیید کنید.
در این حالت:
Passkey = اعتبارنامه ورود
اثر انگشت = روش باز کردن و استفاده از اعتبارنامه
به همین دلیل Passkey میتواند از PIN یا روش دیگری برای تأیید کاربر استفاده کند و الزاماً به حسگر اثر انگشت یا Face ID وابسته نیست.
 Passkey کجا ذخیره میشود؟
 Passkey کجا ذخیره میشود؟
Passkey میتواند در مکانهای مختلفی نگهداری شود.
گوشی یا کامپیوتر
در سادهترین حالت، Passkey روی دستگاه شما ذخیره میشود و هنگام ورود با سیستم امنیتی همان دستگاه فعال میشود.
Password Manager
برخی Password Managerها امکان ذخیره و مدیریت Passkey را فراهم میکنند.
برای مثال Google Password Manager میتواند Passkeyها را ذخیره و بین دستگاههای سازگار کاربر همگامسازی کند.
در اکوسیستم اپل نیز Passkeyها از طریق iCloud Keychain بین دستگاههای مورد تأیید کاربر همگام میشوند.
کلید امنیتی سختافزاری
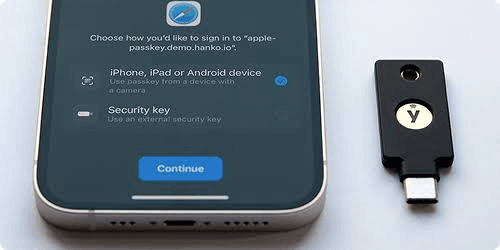
Passkey میتواند روی یک Security Key فیزیکی نیز نگهداری شود.
این روش برای کاربرانی که به سطح بالاتری از امنیت نیاز دارند، اهمیت بیشتری دارد؛ FIDO Alliance کلیدهای امنیتی سختافزاری و Passkeyهای وابسته به دستگاه را از گزینههای با سطح اطمینان امنیتی بالا معرفی میکند.
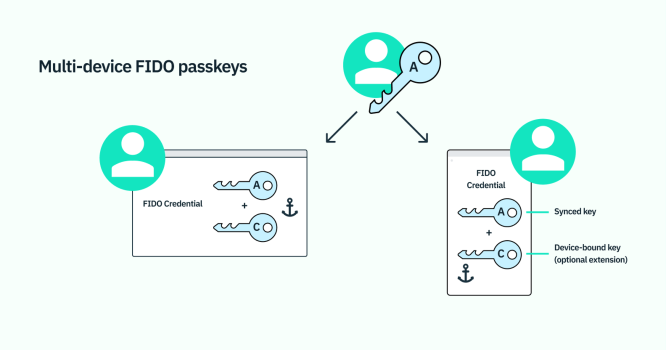
Passkeyهای همگامشده چیستند؟
دو مفهوم مهم در Passkeyها وجود دارد:
Synced Passkey
این نوع Passkey میتواند از طریق یک Password Manager یا سرویس امن بین دستگاههای کاربر همگام شود.
مثلاً اگر Passkey را در Google Password Manager ذخیره کنید، میتوانید در دستگاههای دیگری که با همان حساب و محیط سازگار وارد شدهاید به آن دسترسی داشته باشید.
Device-Bound Passkey
این نوع Passkey به یک دستگاه یا سختافزار خاص وابسته است و برای محیطهایی که امنیت سختگیرانهتری نیاز دارند کاربرد بیشتری دارد.
بنابراین هنگام ساخت Passkey، توجه به محل ذخیره آن مهم است.
آیا Passkey در صورت گم شدن گوشی از بین میرود؟
نه لزوماً.
اگر Passkey شما در یک Password Manager سازگار و بهصورت امن همگام شده باشد، میتوانید در دستگاه جدید به آن دسترسی پیدا کنید؛ البته فرایند بازیابی به سرویس و روش ذخیره Passkey بستگی دارد.
برای مثال Google Password Manager امکان بازیابی Passkeyها روی دستگاه جدید را با استفاده از سازوکارهای امنیتی حساب و دستگاه فراهم میکند.
در اکوسیستم اپل نیز Passkeyهای ذخیرهشده در iCloud Keychain میتوانند بین دستگاههای تأییدشده همگام شوند و برای بازیابی حساب طراحی شدهاند.
با این حال، بهتر است فقط به یک روش ورود یا یک دستگاه وابسته نباشید و گزینههای بازیابی حساب را نیز فعال و بهروز نگه دارید.
آیا Passkey در اندروید قابل استفاده است؟
بله.
Android از Passkey پشتیبانی میکند و Google Password Manager نیز امکان ذخیره و مدیریت آنها را فراهم کرده است.
در دستگاههای اندرویدی، برای استفاده از Passkey معمولاً باید قفل صفحه دستگاه فعال باشد. هنگام ورود نیز میتوان از PIN، الگو، رمز دستگاه یا قابلیتهای بیومتریک پشتیبانیشده استفاده کرد.
برای مدیریت Passkeyها نیز میتوانید از Google Password Manager استفاده کنید.
آیا Passkey در آیفون قابل استفاده است؟
بله.
آیفون نیز از Passkey پشتیبانی میکند و این اعتبارنامهها میتوانند از طریق iCloud Keychain بین دستگاههای مورد اعتماد کاربر همگام شوند.
در دستگاههای اپل، Passkey میتواند با Face ID، Touch ID یا رمز دستگاه مورد استفاده قرار گیرد.
اپل همچنین در نسخههای جدید سیستمعامل خود، مدیریت Passkeyها را در برنامه Passwords در اختیار کاربران قرار داده است.
Passkey در ویندوز چگونه کار میکند؟
در ویندوز میتوان از Passkey با Windows Hello استفاده کرد.
بسته به سختافزار دستگاه، Windows Hello میتواند از PIN، اثر انگشت یا تشخیص چهره برای تأیید کاربر استفاده کند.
مایکروسافت همچنین امکان ذخیره Passkey در Password Manager یا استفاده از گوشی و کلید امنیتی را ارائه میکند.
بنابراین اگر روی یک لپتاپ ویندوزی وارد سایتی شوید که Passkey را پشتیبانی میکند، ممکن است به جای نمایش کادر رمز عبور، گزینه استفاده از Windows Hello یا یک Passkey ذخیرهشده را مشاهده کنید.
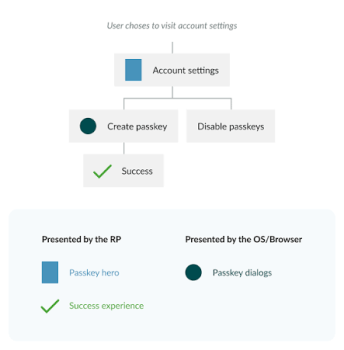
 چگونه برای یک حساب Passkey بسازیم؟
 چگونه برای یک حساب Passkey بسازیم؟
فرایند دقیق بسته به سرویس متفاوت است، اما معمولاً مراحل مشابهی دارد.
ابتدا وارد حساب خود شوید و در تنظیمات امنیتی به دنبال گزینهای مانند:
Security ← Passkeys ← Create a Passkey
بگردید.
سپس سرویس از شما میخواهد محل ذخیره Passkey را انتخاب کنید یا آن را روی دستگاه فعلی ذخیره میکند.
در مرحله بعد، هویت خود را با روش امنیتی دستگاه تأیید میکنید.
برای مثال:
ورود به حساب ← انتخاب Create Passkey ← تأیید با اثر انگشت/PIN ← ذخیره Passkey ← پایان
مایکروسافت، Google و Apple هر سه امکان ایجاد و استفاده از Passkey را در اکوسیستمهای خود ارائه میکنند.
آیا همه سایتها از Passkey پشتیبانی میکنند؟
خیر.
پشتیبانی از Passkey باید توسط خود وبسایت یا اپلیکیشن پیادهسازی شده باشد.
اگر هنگام ورود یا تنظیمات امنیتی یک سرویس گزینه Passkey را نمیبینید، ممکن است آن سرویس هنوز این قابلیت را ارائه نکرده باشد. مایکروسافت نیز همین نکته را در راهنمای رسمی خود ذکر میکند.
با این حال، Passkey بر پایه استانداردهای باز FIDO و WebAuthn طراحی شده و در سیستمعاملها، مرورگرها و Password Managerهای مختلف پشتیبانی میشود.
آیا Passkey کاملاً امن است؟
هیچ روش احراز هویتی را نمیتوان در برابر تمام تهدیدهای ممکن کاملاً مصون دانست، اما Passkey از نظر طراحی امنیتی تفاوت مهمی با رمز عبور دارد.
مهمترین مزیتهای آن عبارتاند از:
- مقاومت بالا در برابر فیشینگ
- عدم نیاز به حفظ رمز عبور
- ایجاد اعتبارنامه منحصربهفرد برای هر سرویس
- عدم ارسال کلید خصوصی به سرور
- کاهش خطر Credential Stuffing
- استفاده از قابلیتهای امنیتی خود دستگاه
- امکان استفاده از بیومتریک بدون ارسال اطلاعات بیومتریک به سایت
- امکان همگامسازی امن در سرویسهای پشتیبانیشده
البته اگر مهاجم بتواند به خود دستگاه یا حسابی که Passkeyها را همگامسازی میکند دسترسی پیدا کند، شرایط متفاوت خواهد بود. بنابراین قفل صفحه، امنیت حساب اصلی و روشهای بازیابی همچنان اهمیت زیادی دارند.
Passkey بهتر است یا رمز عبور به همراه کد پیامکی؟
Passkey برای حذف بسیاری از مشکلات روشهای قدیمی طراحی شده است.
در سیستم سنتی ممکن است فرایند ورود اینگونه باشد:
رمز عبور ← کد پیامکی ← ورود
اما هر دو مرحله میتوانند در سناریوهای مختلف هدف حملات قرار بگیرند. برای مثال، رمز عبور میتواند فیشینگ شود و کدهای یکبارمصرف نیز بسته به روش پیادهسازی ممکن است در برابر برخی حملات مهندسی اجتماعی یا سرقت حساب آسیبپذیر باشند.
Passkey بهجای ارسال یک راز قابل تایپ، از احراز هویت رمزنگاریشده و وابسته به سرویس استفاده میکند. FIDO Alliance آن را بهعنوان روشی مقاوم در برابر فیشینگ و سرقت اعتبارنامه معرفی میکند.
این موضوع به معنی بینیازی همه کاربران از سایر روشهای امنیتی نیست؛ سرویسها همچنان باید فرایندهای بازیابی حساب و کنترلهای امنیتی مناسب داشته باشند.
 آیا باید رمز عبور خود را حذف کنیم؟
 آیا باید رمز عبور خود را حذف کنیم؟
نه لزوماً.
اگر یک سرویس امکان Passkey را ارائه میکند، میتوانید آن را بهعنوان روش اصلی ورود اضافه کنید، اما بهتر است قبل از حذف یا تغییر روشهای قدیمی، مطمئن شوید که روشهای بازیابی حساب را میشناسید و به آنها دسترسی دارید.
در برخی سرویسها ممکن است Passkey در کنار رمز عبور باقی بماند و در برخی دیگر بسته به تنظیمات امنیتی، روشهای مختلف ورود قابل مدیریت باشند.
مهمترین نکته این است که بعد از فعالکردن Passkey، روش بازیابی حساب را فراموش نکنید.
آیا Passkey جای رمز عبور را کاملاً میگیرد؟
هدف اصلی Passkey دقیقاً همین است: کاهش و در نهایت حذف وابستگی به رمزهای عبور در ورود به سرویسها.
با این حال، در عمل هنوز همه سرویسها و کاربران بهطور کامل به Passkey مهاجرت نکردهاند. بنابراین در حال حاضر بهتر است Passkey را بخشی از روند حرکت صنعت به سمت Passwordless Authentication بدانیم، نه اینکه تصور کنیم رمزهای عبور یکشبه از بین رفتهاند. FIDO Alliance نیز Passkey را فناوری جایگزین رمز عبور معرفی میکند و همزمان روی گسترش پشتیبانی سرویسها و فرایندهای بازیابی تمرکز دارد.
جمعبندی
Passkey یکی از مهمترین فناوریهای جدید برای ورود بدون رمز عبور است. این فناوری بهجای استفاده از رمز قابل تایپ، از جفت کلیدهای رمزنگاریشده استفاده میکند و کلید خصوصی را روی دستگاه، Password Manager یا کلید امنیتی نگهداری میکند.
هنگام ورود نیز کاربر معمولاً فقط با اثر انگشت، تشخیص چهره، PIN یا روش امنیتی دستگاه خود را تأیید میکند.
مهمترین مزیت Passkey، مقاومت بسیار بالاتر در برابر فیشینگ و حذف بسیاری از مشکلات رمزهای عبور سنتی است. در عین حال، امنیت دستگاه، حساب همگامسازی و روش بازیابی همچنان اهمیت دارند.
با پشتیبانی گسترده Android، iOS، Windows، مرورگرهای مدرن و Password Managerها، Passkey در حال تبدیل شدن به یکی از گزینههای اصلی برای آینده احراز هویت آنلاین است.